Une revue de code par IA qui bloque les mauvaises fusions
AI CodeOps relit le diff réel de chaque session IA, enregistre des constats avec une gravité et retient la pull request tant qu'un constat high ou critical reste ouvert.
Dans AI CodeOps, la revue est une étape par laquelle passe toute session comportant un changement de code : une revue par IA lit le diff réel et enregistre chaque problème comme un constat, avec une gravité, une catégorie et une recommandation. Les constats ouverts de gravité high ou critical (élevée ou critique) retiennent le changement, qui ne peut donc ni devenir une pull request ni être fusionné depuis la console tant que quelqu'un ne les a pas corrigés ou triés.
Un modèle seul qui relit son propre travail a tendance à manquer deux fois les mêmes choses. La revue dans AI CodeOps comporte donc deux couches. Des agents de revue, à l'intérieur du workflow, examinent le changement sous différents angles. Une étape de revue qui suit l'étape d'implémentation du changement s'exécute une fois le code écrit et vos tests exécutés, et reçoit le diff et le résultat des tests. Ensuite, une revue des constats distincte lit le même diff, avec l'analyse des agents comme contexte. Seule cette seconde couche produit les constats qui conditionnent le passage du changement.
Quels agents interviennent
Trois agents intégrés font l'essentiel du travail de revue :
- Reviewer : exactitude, clarté, cas limites et maintenabilité.
- Security Auditor : autorisation, injection, secrets, exposition de données et risque lié à la supply chain, classés par gravité avec des correctifs.
- Tester : le plan de test et la couverture de tests du changement.
L'Architect fusionne les autres revues en une seule vue dans Parallel Review et Swarm Inspection, et donne un go ou un no-go dans Release Readiness. Le Dependency Auditor examine le risque lié aux dépendances. Consultez le catalogue des agents pour les autres.
| Workflow | Étapes de revue |
|---|---|
| Plan, Build, Review & Test | Reviewer, puis Tester, après le plan de l'Architect et le Builder |
| Quality-Gated Change | Builder, Tester, puis Reviewer |
| Parallel Review | Reviewer (exactitude), Security Auditor, Tester (couverture), Architect (synthèse) |
| Security-Sensitive Change | Security Auditor avant et après le Builder, puis Tester |
| Release Readiness | Reviewer, Security Auditor, E2E Tester, Dependency Auditor, Architect (go/no-go) |
Avec le niveau de modèles Auto, le Reviewer et le Security Auditor sont des étapes de pilotage et reçoivent le meilleur niveau pour lequel il vous reste du quota. Il en va de même pour la revue des constats. Consultez modèles.
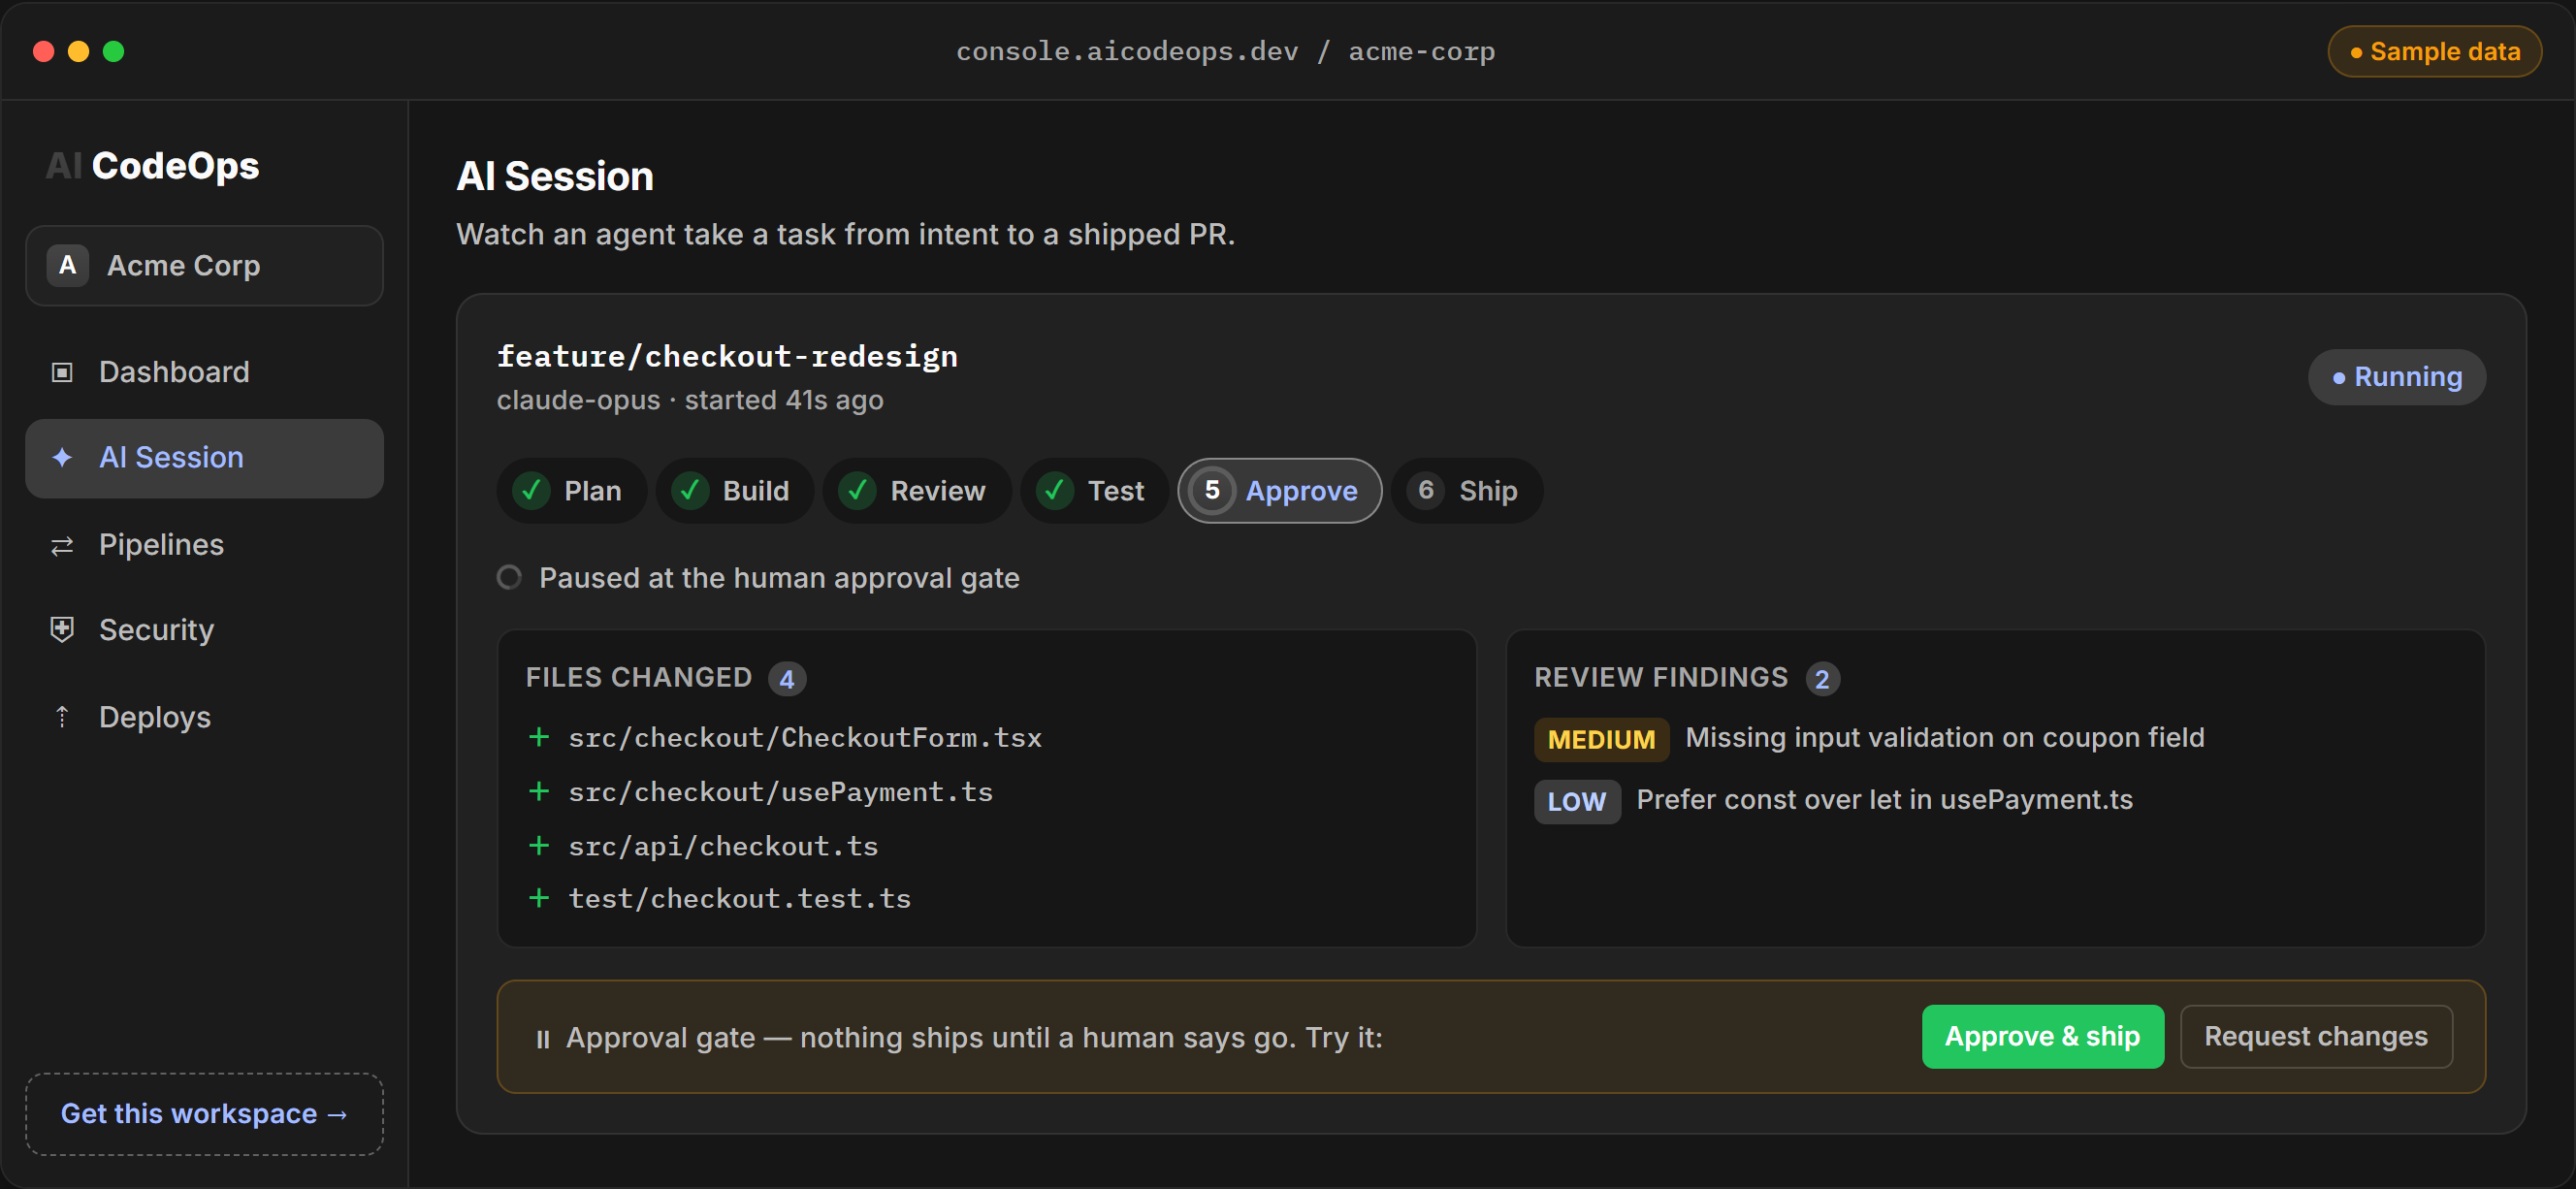
Démo interactive, données d'exemple.
Des constats tirés du diff réel
Les étapes qui vont jusqu'à celle qui implémente le changement s'exécutent avant que le code existe. Les étapes suivantes, comme Review, Audit diff et Test, s'exécutent une fois le code écrit et testé, et lisent le diff avec le résultat de test enregistré. Les workflows sans étape d'implémentation, comme Parallel Review et Release Readiness, exécutent toutes leurs étapes avant la passe de code. Dans tous les cas, la revue des constats s'exécute en dernier et lit le diff lui-même. Elle doit répondre par un tableau JSON, et chaque élément devient un constat :
[
  {
    "title": "Coupon code is passed to the pricing query without validation",
    "severity": "high",
    "category": "security",
    "description": "applyCoupon() forwards the raw request value to the discount lookup.",
    "recommendation": "Validate length and characters before the lookup and return 400 on a bad code.",
    "filePath": "src/api/checkout.ts"
  }
]
La gravité vaut critical, high, medium, low ou info. La catégorie est l'une des suivantes : security, quality, performance, accessibility, compliance, dependency, documentation, test_coverage, reliability, cost, ux ou other. Une revue enregistre au maximum 12 constats. Un tableau vide signifie que le relecteur n'a rien trouvé à redire.
Une réponse qui n'est pas un tableau lisible, par exemple de la prose ou un refus, est redemandée une fois. Une réponse tronquée en cours de route conserve les constats qu'elle a terminés. S'il n'y a toujours rien de lisible, cela n'est pas traité comme une revue au vert : l'exécution est marquée comme non relue et la barrière retient le changement jusqu'à ce qu'elle soit relancée. Il en va de même si la revue échoue ou si le budget est épuisé avant elle.
Le contenu d'un constat est conservé tel que la revue l'a écrit. Seul son statut de tri change par la suite.
Tri
Les constats apparaissent sur la page de la session. Les constats de sécurité apparaissent aussi sur la page Security. Chacun a un statut :
- Open, acknowledged ou in progress (ouvert, pris en compte ou en cours) : encore à traiter. Ils bloquent lorsque la gravité est high ou critical.
- Fixed, won't fix, false positive ou duplicate (corrigé, ne sera pas corrigé, faux positif ou doublon) : traités. Ils ne bloquent jamais.
Changer le statut enregistre qui a effectué le tri. Chaque constat et son statut final figurent dans le dossier de preuves signé du changement.
Barrières qualité concernées
La revue alimente la barrière qualité qui s'exécute avant l'ouverture d'une pull request, puis de nouveau avant que la console n'en fusionne une. La barrière refuse le changement lorsque :
- la revue des constats n'a pas été menée à bien ;
- un constat de gravité high ou critical est open, acknowledged ou in progress.
Votre CI peut interroger la même barrière à propos d'une pull request via /api/release/check, et définir blockingSeverity sur medium pour bloquer aussi sur les constats medium. Chaque constat bloquant de cette réponse indique sa gravité, sa catégorie, son titre, son fichier et l'agent auquel il est attribué. La requête et la réponse complètes se trouvent sur la page barrières qualité.
Une revue au vert ne suffit pas à elle seule. Le changement a aussi besoin de tests réussis à l'étape de test et de l'approbation d'une personne. La personne qui a lancé la session ne peut pas donner le vote d'approbation tant que quelqu'un d'autre dans l'espace de travail peut approuver.
Ce qu'elle n'est pas
La revue par IA est une seconde paire d'yeux, pas un substitut à un relecteur humain. Elle lit le diff et la tâche, pas une application en cours d'exécution, et elle ne s'exécute que sur les changements réalisés via des sessions AI CodeOps. Associez-la à vos propres tests, qu'AI CodeOps exécute sur chaque changement dans un bac à sable.
Questions fréquentes
AI CodeOps relit-il toutes les pull requests de mon dépôt ?
Non. Il relit les changements réalisés via des sessions AI CodeOps. Les pull requests ouvertes directement sur GitHub ou un autre hébergeur ne sont pas relues, même si votre CI peut tout de même interroger la barrière de livraison à leur sujet.
Les agents de revue s'exécutent-ils en parallèle ?
Non. Les étapes d'un workflow s'exécutent l'une après l'autre, et chaque agent voit ce que les précédents ont écrit. Le workflow Parallel Review tire son nom du fait qu'il couvre plusieurs angles de revue sur le même changement, et non d'une exécution simultanée.
La revue par IA lit-elle le changement de code réel ?
Oui. Les étapes de revue qui suivent l'étape d'implémentation s'exécutent une fois le code écrit et testé, et reçoivent le diff. Une revue des constats distincte lit ensuite le même diff et enregistre des constats structurés. Si cette revue ne peut pas être menée à bien, le changement est retenu.
Quels constats bloquent un changement ?
Les constats de gravité high ou critical encore open, acknowledged ou in progress. Une fois que vous les marquez fixed, won't fix, false positive ou duplicate, ils cessent de bloquer. Un appel de la CI à la barrière peut abaisser le seuil à medium.
L'IA peut-elle corriger un constat pour moi ?
Oui. Chaque constat a un bouton Fix qui lance une nouvelle exécution IA ciblée sur ce constat. Son changement passe par la même revue et la même barrière.