Des barrières qualité pour le code IA, fermées en cas d'erreur
Dans AI CodeOps, un changement écrit par l'IA n'ouvre une pull request qu'après des tests réussis, une revue des constats par IA au vert et l'approbation d'une autre personne.
Dans AI CodeOps, les barrières qualité sont les contrôles que chaque changement produit par l'IA doit franchir avant de devenir une pull request : la revue par IA du diff doit avoir eu lieu et n'avoir laissé aucun problème sérieux ouvert, les tests du projet ne doivent pas échouer, et une personne doit approuver. La même barrière s'exécute de nouveau avant que la console ne fusionne la pull request, et votre CI peut lui demander un verdict via une API.
Les agents IA écrivent du code rapidement. Cette vitesse n'est utile que si chaque changement respecte encore le niveau d'exigence que vous appliquez aux changements humains. Cette page explique ce que chaque contrôle examine, ce qu'il bloque et où il s'arrête.
Quels agents interviennent
La barrière ne se fie pas à l'avis d'un agent sur son propre travail. Elle lit des enregistrements produits par les agents et par la plateforme :
- Les constats de la revue du diff réel, attribués au Security Auditor lorsque le workflow en comporte un, sinon au Reviewer.
- Les exécutions de tests de votre propre suite de tests. Le Tester nomme des cas de test et lit l'exécution enregistrée, mais le résultat qui compte vient de l'exécution de la suite.
- Les exécutions de workflow de la session elle-même, par exemple une exécution Release Readiness terminée, lorsque votre CI en exige une.
Le workflow Quality-Gated Change (Builder, Tester, Reviewer) est le chemin le plus court à travers la barrière. Tout autre workflow qui modifie du code passe par les mêmes contrôles.
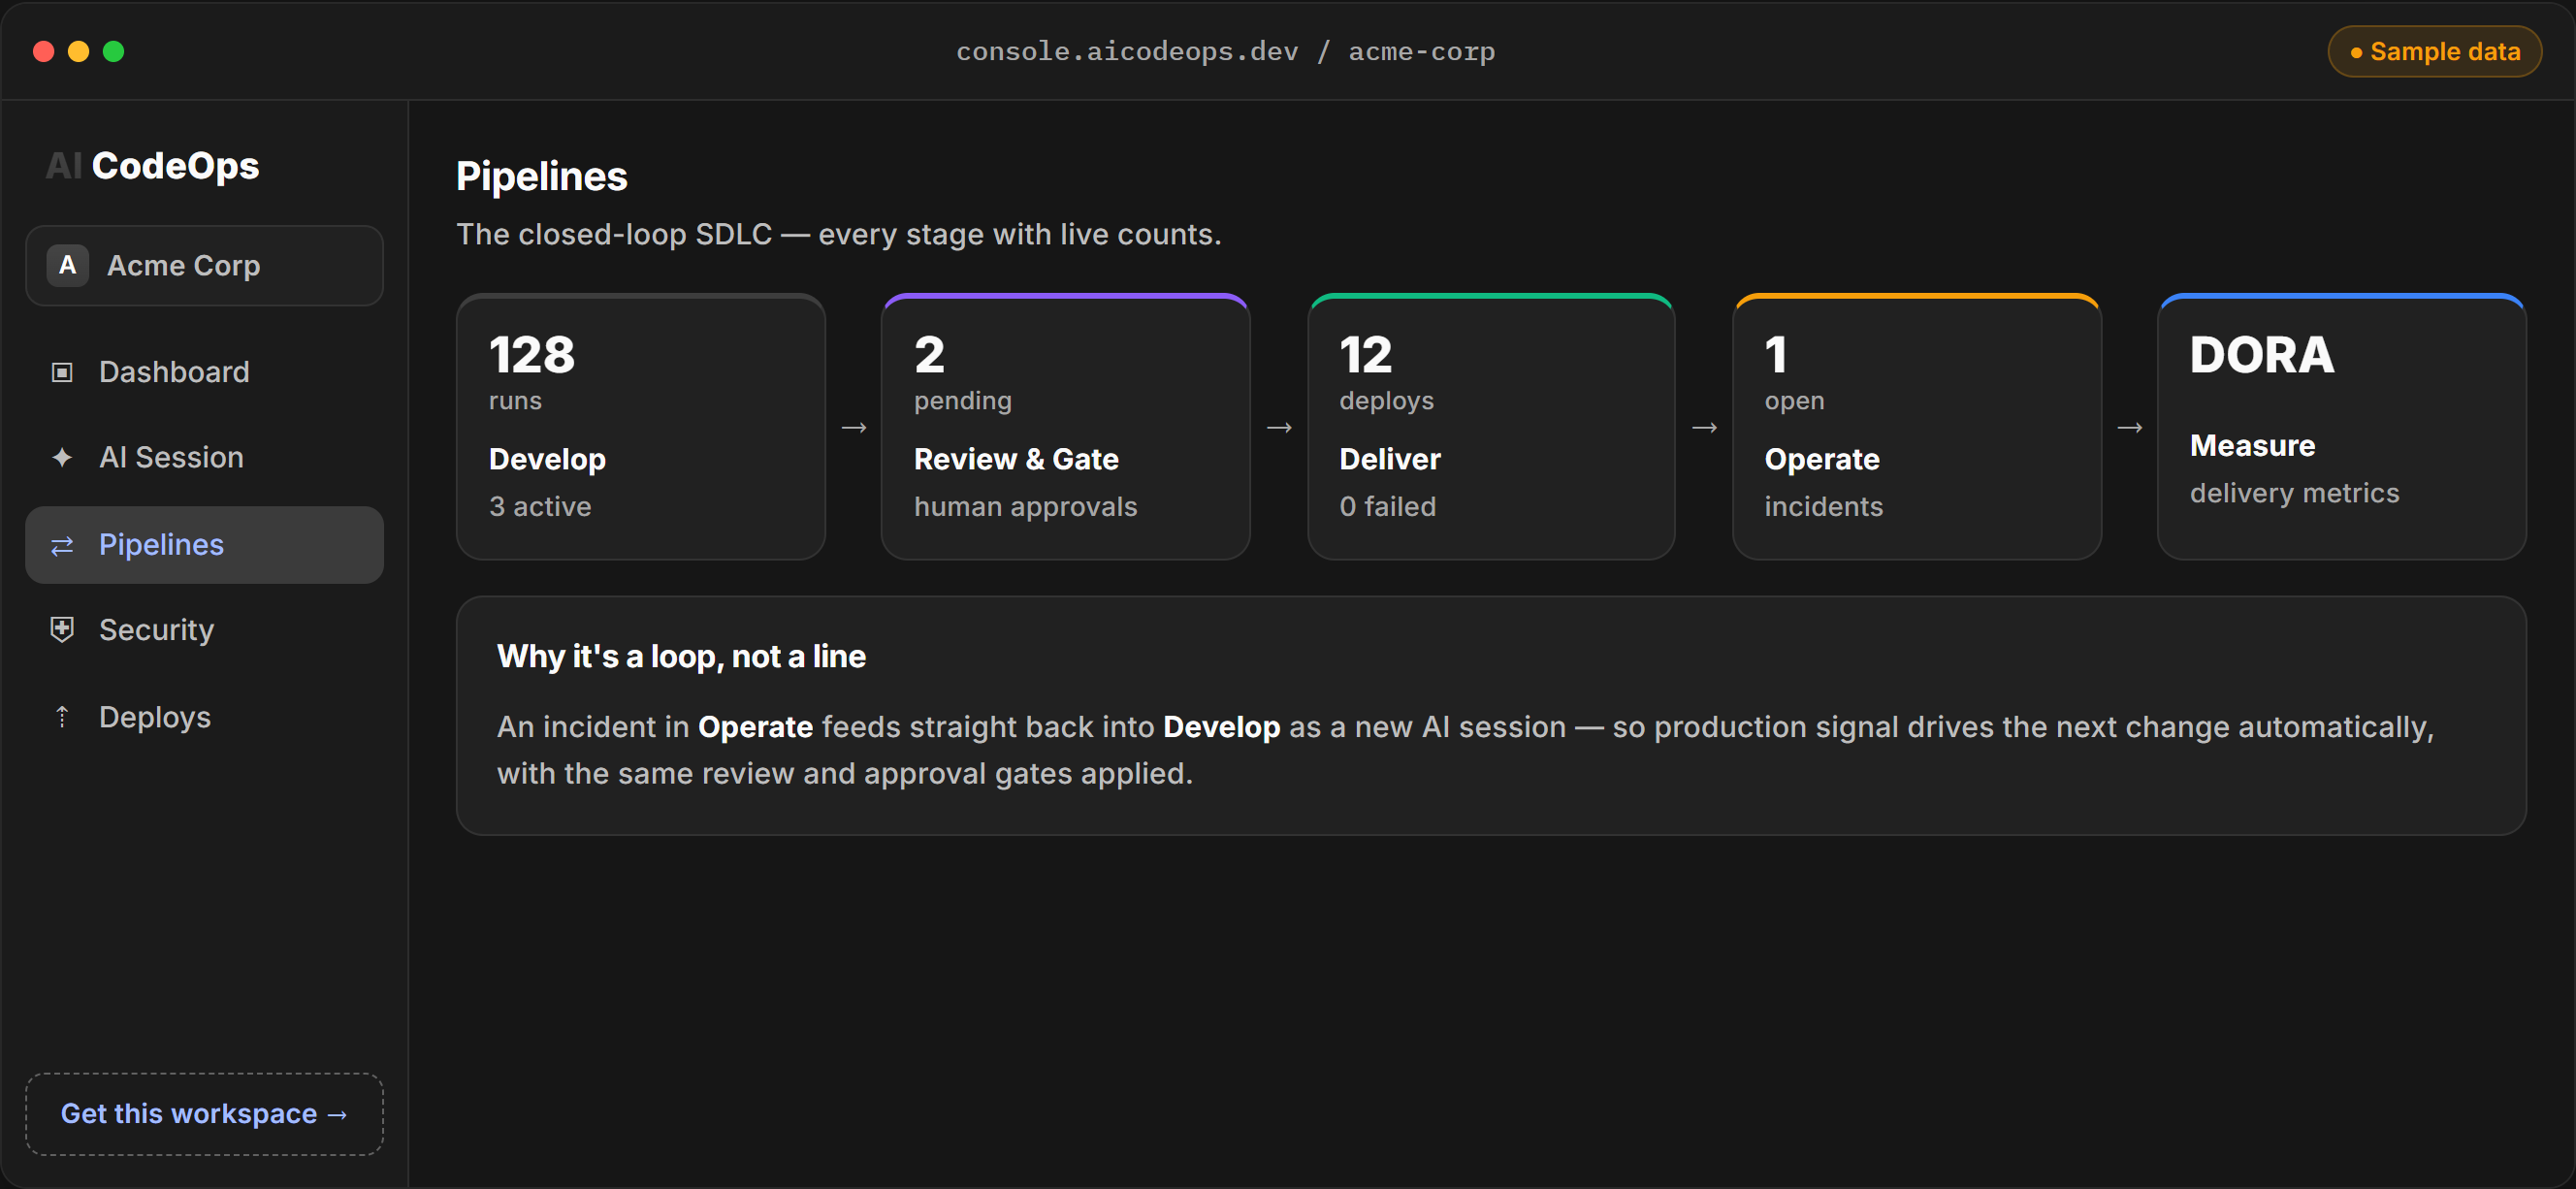
Démo interactive, données d'exemple.
Barrières qualité concernées
Lorsqu'une session se termine, AI CodeOps détermine si son changement est prêt à être livré. Le changement est retenu si l'un de ces contrôles échoue :
- La revue par IA a eu lieu. Une fois le code écrit, une étape de revue lit le diff et enregistre des constats structurés. Si elle n'a pas pu être menée à bien, le changement est retenu jusqu'à ce qu'il soit relu. Une revue manquante ne compte jamais comme une réussite.
- Aucun constat bloquant. Un constat de gravité high ou critical (élevée ou critique) encore open, acknowledged ou in progress bloque le changement. Consultez revue de code par IA.
- Les tests n'échouent pas. La propre suite du projet s'exécute sur le changement dans un bac à sable hors ligne. Un test en échec ou un code de sortie non nul le bloque. Il en va de même pour un changement de code sans résultat de test comportant des décomptes, sauf si Don't run tests for this project est activé pour le projet. Consultez tests.
- La version testée est la version actuelle. Si quelqu'un modifie le changement après l'exécution des tests, l'ancien résultat ne compte plus.
- Une personne approuve. Chaque session qui produit un changement ouvre une demande d'approbation. Une seule approbation suffit. La personne qui a lancé la session ne peut pas la donner tant qu'un autre approbateur existe dans l'espace de travail. Vous travaillez seul ? Un espace de travail avec un seul approbateur approuve ses propres changements, et la piste d'audit les marque comme auto-approuvés. Un seul rejet met fin à la demande. Modifier le code après l'approbation la fait repasser en attente. Une demande restée sans décision expire au bout de sept jours et peut être redemandée.
- Politique de l'espace de travail. Avant l'ouverture de la pull request, le dépôt et chaque fichier modifié sont vérifiés par rapport à vos politiques. Un refus l'arrête ; une demande d'approbation nécessite une approbation.
La barrière reste fermée en cas d'erreur. Si une vérification rencontre une erreur, le changement est refusé, il ne passe pas.
Ce qu'elle bloque
La barrière s'applique aux actions effectuées via AI CodeOps :
- L'ouverture d'une pull request depuis une session.
- La fusion, depuis la console, d'une pull request ouverte par une session.
- Les déploiements automatiques après la fusion du correctif d'un incident.
Une pull request fusionnée directement sur GitHub, GitLab ou un autre hébergeur échappe à AI CodeOps. Pour soumettre aussi ces fusions à la barrière, appelez-la depuis votre CI.
Utiliser la barrière depuis la CI
La page Release gate (sous Review & Gate) vérifie à la demande l'URL d'une pull request ou le SHA d'un commit. La même vérification est disponible sous forme d'API pour votre pipeline, authentifiée par une clé API de l'espace de travail :
curl -s -X POST "https://<your-console>/api/release/check" \
  -H "Authorization: Bearer $WORKSPACE_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"pullRequestURL":"https://github.com/acme/checkout/pull/42","blockingSeverity":"medium","requireDeployedTo":"staging"}'
Une réponse de refus, réduite aux champs principaux :
{
  "allowed": false,
  "evidenceComplete": true,
  "summary": "HIGH security: Coupon code is passed to the pricing query without validation",
  "reasons": [
    "HIGH security: Coupon code is passed to the pricing query without validation",
    "Not yet deployed to \"staging\" — promote there before releasing"
  ],
  "blockingFindings": [
    {
      "id": "fnd_01JA8ZC1P3R5T7V9X1Z3B5D7F9",
      "severity": "high",
      "category": "security",
      "title": "Coupon code is passed to the pricing query without validation",
      "workflowRunID": "wfr_01JA8YQ4M2C7H5K9P3S6V8X1ZD",
      "agentID": "security-auditor",
      "filePath": "src/api/checkout.ts"
    }
  ],
  "testFailures": [],
  "coverageShortfall": null,
  "priorEnvironmentMissing": { "required": "staging" },
  "requiredGatesPassed": true,
  "missingRequiredWorkflows": []
}
L'API renvoie HTTP 200 dans les deux cas : lisez donc le champ allowed plutôt que le code de statut. Chaque appel peut définir des contrôles plus stricts :
blockingSeverity, pour bloquer aussi sur les constats medium, en plus de high et critical.minCoveragePct, un seuil de couverture minimal pour la dernière exécution ayant indiqué une couverture. Si aucune exécution n'a indiqué de couverture, le seuil ne peut pas être vérifié et le changement est refusé.requiredWorkflows, des workflows qui doivent s'être terminés sur ce changement.requireDeployedTo, un environnement dans lequel le changement doit déjà être déployé.blockOnInFlight, pour refuser tant qu'une session portant sur le changement est encore en cours.
Par défaut, la barrière examine les exécutions des 14 derniers jours. Un changement pour lequel elle ne trouve aucune session est refusé, et non accepté : la barrière n'a rien à juger. Il en va de même pour la preuve par les tests. Une session qui a modifié du code a besoin d'un résultat de test avec des décomptes. Si aucun test ne s'est exécuté, ou si la commande de test n'a indiqué aucun décompte, la barrière de livraison refuse le changement, sauf si Don't run tests for this project est activé pour le projet.
Comment elle se configure
Les contrôles intégrés sont actifs pour chaque espace de travail et identiques pour chaque session. La page Policies (sous Secure) y ajoute vos propres règles. Chaque règle autorise, soumet à approbation ou refuse une action telle que démarrer un workflow, modifier des fichiers sous un chemin ou ouvrir une pull request. Un réglage de confiance décide de ce qui se passe lorsqu'aucune règle ne correspond. Chaque décision de refus ou de demande d'approbation est journalisée.
Les personnes autorisées à approuver et à trier sont définies par les rôles, décrits avec le journal d'audit sur la page gouvernance. L'approbation, chaque vote et le résultat de la barrière figurent dans le dossier de preuves signé du changement.
Questions fréquentes
Une barrière en échec peut-elle bloquer la fusion ?
Oui, pour les changements réalisés via AI CodeOps. Le changement d'une session n'est pas ouvert en pull request, et la console ne le fusionnera pas, tant que la barrière n'est pas franchie. Les fusions effectuées directement sur votre hébergeur Git ne sont bloquées que si votre CI appelle l'API de la barrière et fait échouer le job en cas de refus.
Que se passe-t-il si un projet n'a pas de tests ?
Activez « Don't run tests for this project » dans les réglages du projet. Sans cela, la barrière de livraison refuse un changement de code qui n'a pas de résultat de test avec des décomptes, car une absence de preuve n'est pas une réussite. Le changement a toujours besoin d'une revue des constats au vert et d'une approbation.
Puis-je approuver mon propre changement généré par l'IA ?
Pas si quelqu'un d'autre dans l'espace de travail peut l'approuver. La personne qui a lancé la session ne peut pas donner le vote d'approbation tant qu'un autre approbateur existe. Vous travaillez seul ? Un espace de travail avec un seul approbateur approuve ses propres changements, et la piste d'audit les marque comme auto-approuvés.
Comment lever un constat bloquant ?
Corrigez-le ou triez-le. Un constat marqué fixed, won't fix, false positive ou duplicate ne bloque plus. Les constats open, acknowledged et in progress de gravité high ou critical, eux, bloquent.
Mon pipeline de CI peut-il demander un verdict à la barrière ?
Oui. Appelez /api/release/check avec une clé API de l'espace de travail et l'URL d'une pull request ou le SHA d'un commit. Il renvoie un verdict dont le champ allowed vaut true ou false, avec les motifs.
Et si la barrière elle-même rencontre une erreur ?
Le changement est refusé. Toutes les barrières d'AI CodeOps restent fermées en cas d'erreur, si bien qu'une erreur pendant la vérification ne laisse jamais passer un changement.