Revisión de código con IA que bloquea las malas fusiones
AI CodeOps revisa el diff real de cada sesión de IA, registra hallazgos con gravedad y retiene el pull request mientras haya abierto un hallazgo alto o crítico.
En AI CodeOps, la revisión es un paso por el que pasa toda sesión con un cambio de código: una revisión con IA lee el diff real y registra cada problema como un hallazgo con una gravedad, una categoría y una recomendación. Los hallazgos abiertos de gravedad alta o crítica (high o critical) retienen el cambio, de modo que no puede convertirse en un pull request, ni fusionarse desde la consola, hasta que alguien los corrija o los pase por triaje.
Un solo modelo que revisa su propio trabajo tiende a pasar por alto las mismas cosas dos veces. Por eso la revisión en AI CodeOps tiene dos capas. Los agentes de revisión del flujo de trabajo miran el cambio desde distintos ángulos. Un paso de revisión que sigue al paso que implementa el cambio se ejecuta cuando el código ya está escrito y tus pruebas ya se han ejecutado, y se le muestra el diff y el resultado de las pruebas. Después, una revisión de hallazgos aparte lee el mismo diff, con el análisis de los agentes como contexto. Solo esa segunda capa produce los hallazgos que condicionan el paso del cambio por el control.
Qué agentes intervienen
Tres agentes integrados hacen la mayor parte del trabajo de revisión:
- Reviewer: corrección, claridad, casos límite y mantenibilidad.
- Security Auditor: autorización, inyección, secretos, exposición de datos y riesgo en la cadena de suministro, ordenados por gravedad y con correcciones.
- Tester: el plan de pruebas y la cobertura de pruebas del cambio.
El Architect fusiona las demás revisiones en una sola visión en Parallel Review y Swarm Inspection, y da un go o un no-go en Release Readiness. El Dependency Auditor revisa el riesgo de las dependencias. Consulta el catálogo de agentes para ver el resto.
| Flujo de trabajo | Pasos de revisión |
|---|---|
| Plan, Build, Review & Test | Reviewer y después Tester, tras el plan del Architect y el Builder |
| Quality-Gated Change | Builder, Tester y después Reviewer |
| Parallel Review | Reviewer (corrección), Security Auditor, Tester (cobertura), Architect (fusión) |
| Security-Sensitive Change | Security Auditor antes y después del Builder, y después Tester |
| Release Readiness | Reviewer, Security Auditor, E2E Tester, Dependency Auditor, Architect (go/no-go) |
Con el nivel de modelo Auto, el Reviewer y el Security Auditor son pasos de dirección y reciben el mejor nivel para el que tengas cuota. Lo mismo ocurre con la revisión de hallazgos. Consulta modelos.
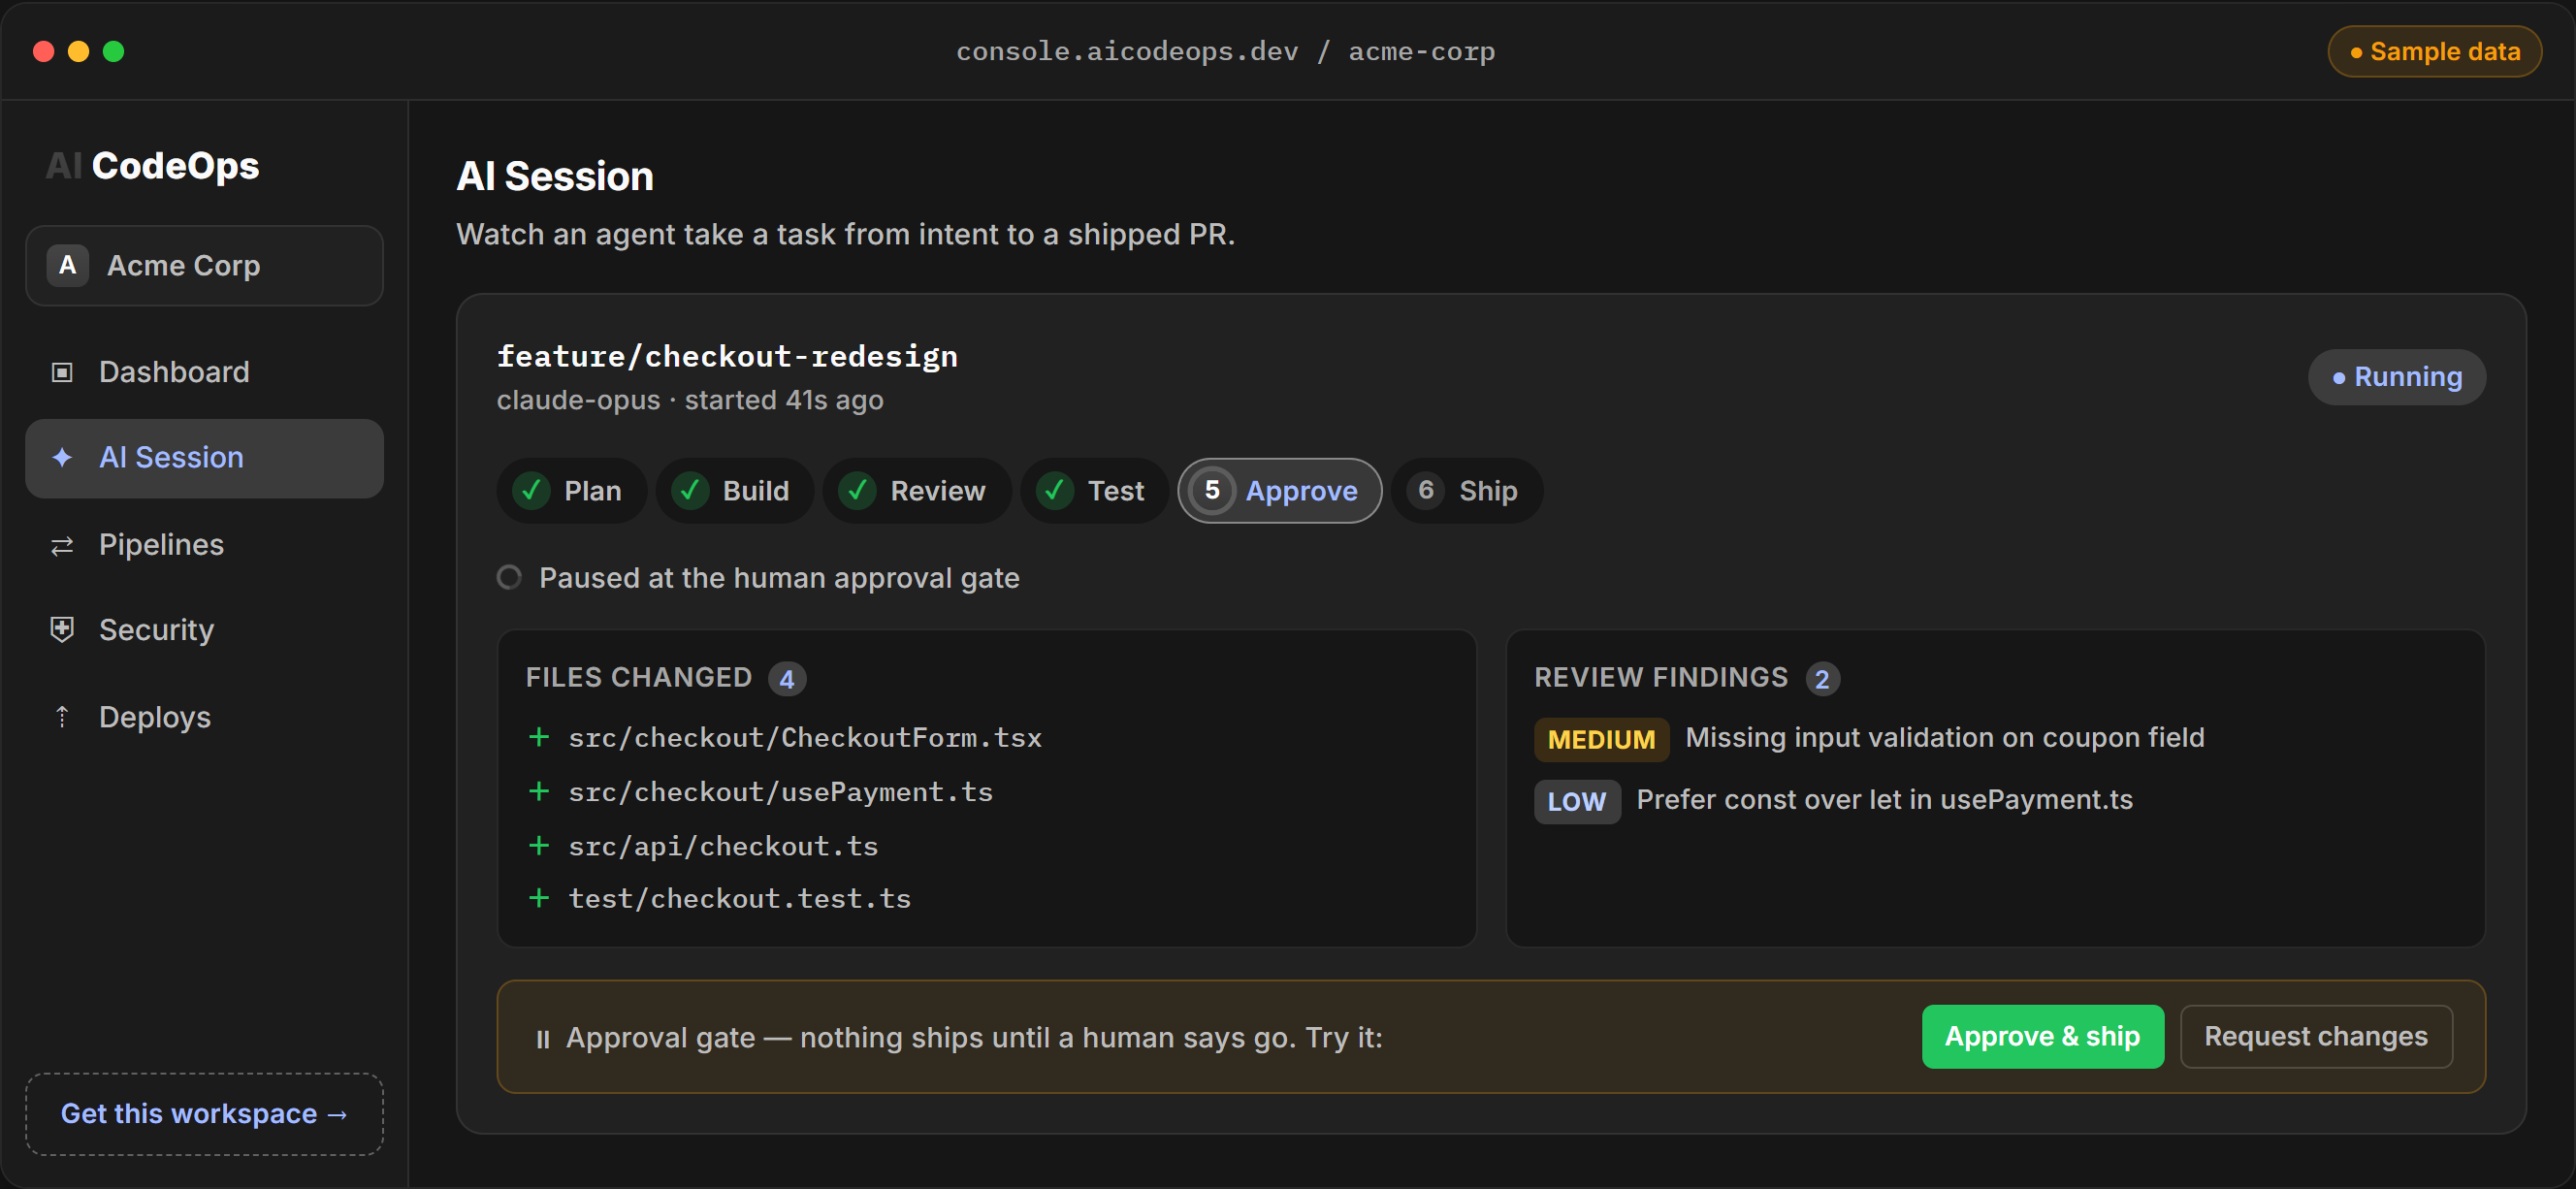
Demo interactiva, datos de ejemplo.
Hallazgos a partir del diff real
Los pasos hasta el que implementa el cambio se ejecutan antes de que exista el código. Los pasos posteriores, como Review, Audit diff y Test, se ejecutan cuando el código ya está escrito y probado, y leen el diff junto con el resultado de pruebas registrado. Los flujos de trabajo sin paso de implementación, como Parallel Review y Release Readiness, ejecutan todos sus pasos antes de la pasada de código. En todos los casos, la revisión de hallazgos se ejecuta la última y lee el propio diff. Debe responder con un array JSON, y cada elemento se convierte en un hallazgo:
[
  {
    "title": "Coupon code is passed to the pricing query without validation",
    "severity": "high",
    "category": "security",
    "description": "applyCoupon() forwards the raw request value to the discount lookup.",
    "recommendation": "Validate length and characters before the lookup and return 400 on a bad code.",
    "filePath": "src/api/checkout.ts"
  }
]
La gravedad es critical, high, medium, low o info. La categoría es una de estas: security, quality, performance, accessibility, compliance, dependency, documentation, test_coverage, reliability, cost, ux u other. Una revisión registra como máximo 12 hallazgos. Un array vacío significa que el revisor no encontró nada incorrecto.
Una respuesta que no es un array legible, como texto en prosa o una negativa, se pide una vez más. Una respuesta cortada a medias conserva los hallazgos que terminó. Si sigue sin haber nada legible, no se trata como una revisión limpia: la ejecución se marca como no revisada y el control retiene el cambio hasta que se vuelva a ejecutar. Lo mismo ocurre si la revisión falla o si el presupuesto se agota antes de ella.
El contenido de un hallazgo se conserva tal como lo escribió la revisión. Después de eso solo cambia su estado de triaje.
Triaje
Los hallazgos aparecen en la página de la sesión. Los hallazgos de seguridad aparecen también en la página Security. Cada uno tiene un estado:
- Open, acknowledged o in progress (abierto, reconocido o en curso): aún por resolver. Bloquean cuando la gravedad es alta o crítica.
- Fixed, won't fix, false positive o duplicate (corregido, no se corregirá, falso positivo o duplicado): resueltos. Nunca bloquean.
Al cambiar el estado se registra quién hizo el triaje. Cada hallazgo y su estado final entran en el paquete de evidencias firmado del cambio.
Controles de calidad implicados
La revisión alimenta el control de calidad que se ejecuta antes de abrir un pull request y otra vez antes de que la consola fusione uno. El control deniega el cambio cuando:
- la revisión de hallazgos no se completó;
- algún hallazgo de gravedad alta o crítica está en estado open, acknowledged o in progress.
Tu CI puede preguntar al mismo control por un pull request mediante /api/release/check, y poner blockingSeverity en medium para bloquear también con hallazgos de gravedad medium. Cada hallazgo bloqueante de esa respuesta indica su gravedad, su categoría, su título, su archivo y el agente al que se atribuye. La petición y la respuesta completas están en la página de controles de calidad.
Una revisión limpia no basta por sí sola. El cambio también necesita pruebas superadas en la etapa de pruebas y la aprobación de una persona. La persona que inició la sesión no puede dar el voto de aprobación mientras otra persona del espacio de trabajo pueda aprobar.
Lo que no es
La revisión con IA es un segundo par de ojos, no un sustituto de un revisor humano. Lee el diff y la tarea, no una aplicación en ejecución, y solo se ejecuta sobre los cambios hechos mediante sesiones de AI CodeOps. Combínala con tus propias pruebas, que AI CodeOps ejecuta contra cada cambio en un sandbox.
Preguntas frecuentes
¿AI CodeOps revisa todos los pull requests de mi repositorio?
No. Revisa los cambios hechos mediante sesiones de AI CodeOps. Los pull requests que las personas abren directamente en GitHub o en otro proveedor no se revisan, aunque tu CI sí puede preguntar por ellos al control de publicación.
¿Los agentes de revisión se ejecutan en paralelo?
No. Los pasos de un flujo de trabajo se ejecutan uno tras otro, y cada agente ve lo que escribieron los anteriores. El flujo de trabajo Parallel Review se llama así porque cubre varios ángulos de revisión del mismo cambio, no porque los ejecute a la vez.
¿La revisión de la IA lee el cambio de código real?
Sí. Los pasos de revisión que siguen al paso de implementación se ejecutan después de que el código se haya escrito y probado, y se les muestra el diff. Después, una revisión de hallazgos aparte lee el mismo diff y registra hallazgos estructurados. Si esa revisión no se puede completar, el cambio queda retenido.
¿Qué hallazgos bloquean un cambio?
Los hallazgos de gravedad alta o crítica que siguen en estado open, acknowledged o in progress. Cuando los marcas como fixed, won't fix, false positive o duplicate, dejan de bloquear. Una llamada de CI al control puede bajar el umbral a medium.
¿Puede la IA corregir un hallazgo por mí?
Sí. Cada hallazgo tiene un botón Fix que inicia una ejecución nueva de IA dirigida a ese hallazgo. Su cambio pasa por la misma revisión y el mismo control.