Kötü merge'leri engelleyen yapay zekâ kod incelemesi
AI CodeOps her yapay zekâ oturumunun gerçek diff'ini inceler, bulguları önem derecesiyle kaydeder ve yüksek veya kritik bulgu açıkken pull request'i bekletir.
AI CodeOps'ta inceleme, kod değişikliği içeren her oturumun geçtiği bir adımdır: bir yapay zekâ incelemesi gerçek diff'i okur ve her sorunu önem derecesi, kategorisi ve önerisiyle birlikte bir bulgu olarak kaydeder. Yüksek (high) veya kritik (critical) önem derecesindeki açık bulgular değişikliği bekletir; biri onları düzeltene veya triyajdan geçirene kadar değişiklik pull request'e dönüşemez ve konsoldan merge edilemez.
Kendi işini inceleyen tek bir model, aynı şeyleri ikinci kez de gözden kaçırma eğilimindedir. Bu yüzden AI CodeOps'ta inceleme iki katmanlıdır. İş akışının içindeki inceleme ajanları değişikliğe farklı açılardan bakar. Değişikliği uygulayan adımı izleyen bir inceleme adımı, kod yazıldıktan ve testleriniz çalıştıktan sonra çalışır; ona diff ve test sonucu gösterilir. Ardından ayrı bir bulgu incelemesi, ajanların analizini bağlam olarak alıp aynı diff'i okur. Değişikliği kapıda tutan bulguları yalnızca bu ikinci katman üretir.
Hangi ajanlar çalışır
İnceleme işinin çoğunu üç yerleşik ajan yapar:
- Reviewer: doğruluk, anlaşılırlık, uç durumlar ve bakım kolaylığı.
- Security Auditor: yetkilendirme, injection, secret'lar, veri ifşası ve tedarik zinciri riski; önem derecesine göre sıralanmış ve düzeltmeleriyle birlikte.
- Tester: değişiklik için test planı ve test kapsamı.
Architect, Parallel Review ve Swarm Inspection iş akışlarında diğer incelemeleri tek bir görünümde birleştirir, Release Readiness iş akışında ise go/no-go kararı verir. Dependency Auditor bağımlılık riskini inceler. Geri kalanı için ajan kataloğuna bakın.
| İş akışı | İnceleme adımları |
|---|---|
| Plan, Build, Review & Test | Architect'in planı ve Builder'dan sonra Reviewer, ardından Tester |
| Quality-Gated Change | Builder, Tester, ardından Reviewer |
| Parallel Review | Reviewer (doğruluk), Security Auditor, Tester (kapsam), Architect (birleştirme) |
| Security-Sensitive Change | Builder'dan önce ve sonra Security Auditor, ardından Tester |
| Release Readiness | Reviewer, Security Auditor, E2E Tester, Dependency Auditor, Architect (go/no-go) |
Auto model kademesinde Reviewer ve Security Auditor yönlendirici adımlardır ve kotanızın bulunduğu en iyi kademeyi alır. Bulgu incelemesi de öyle. Bkz. modeller.
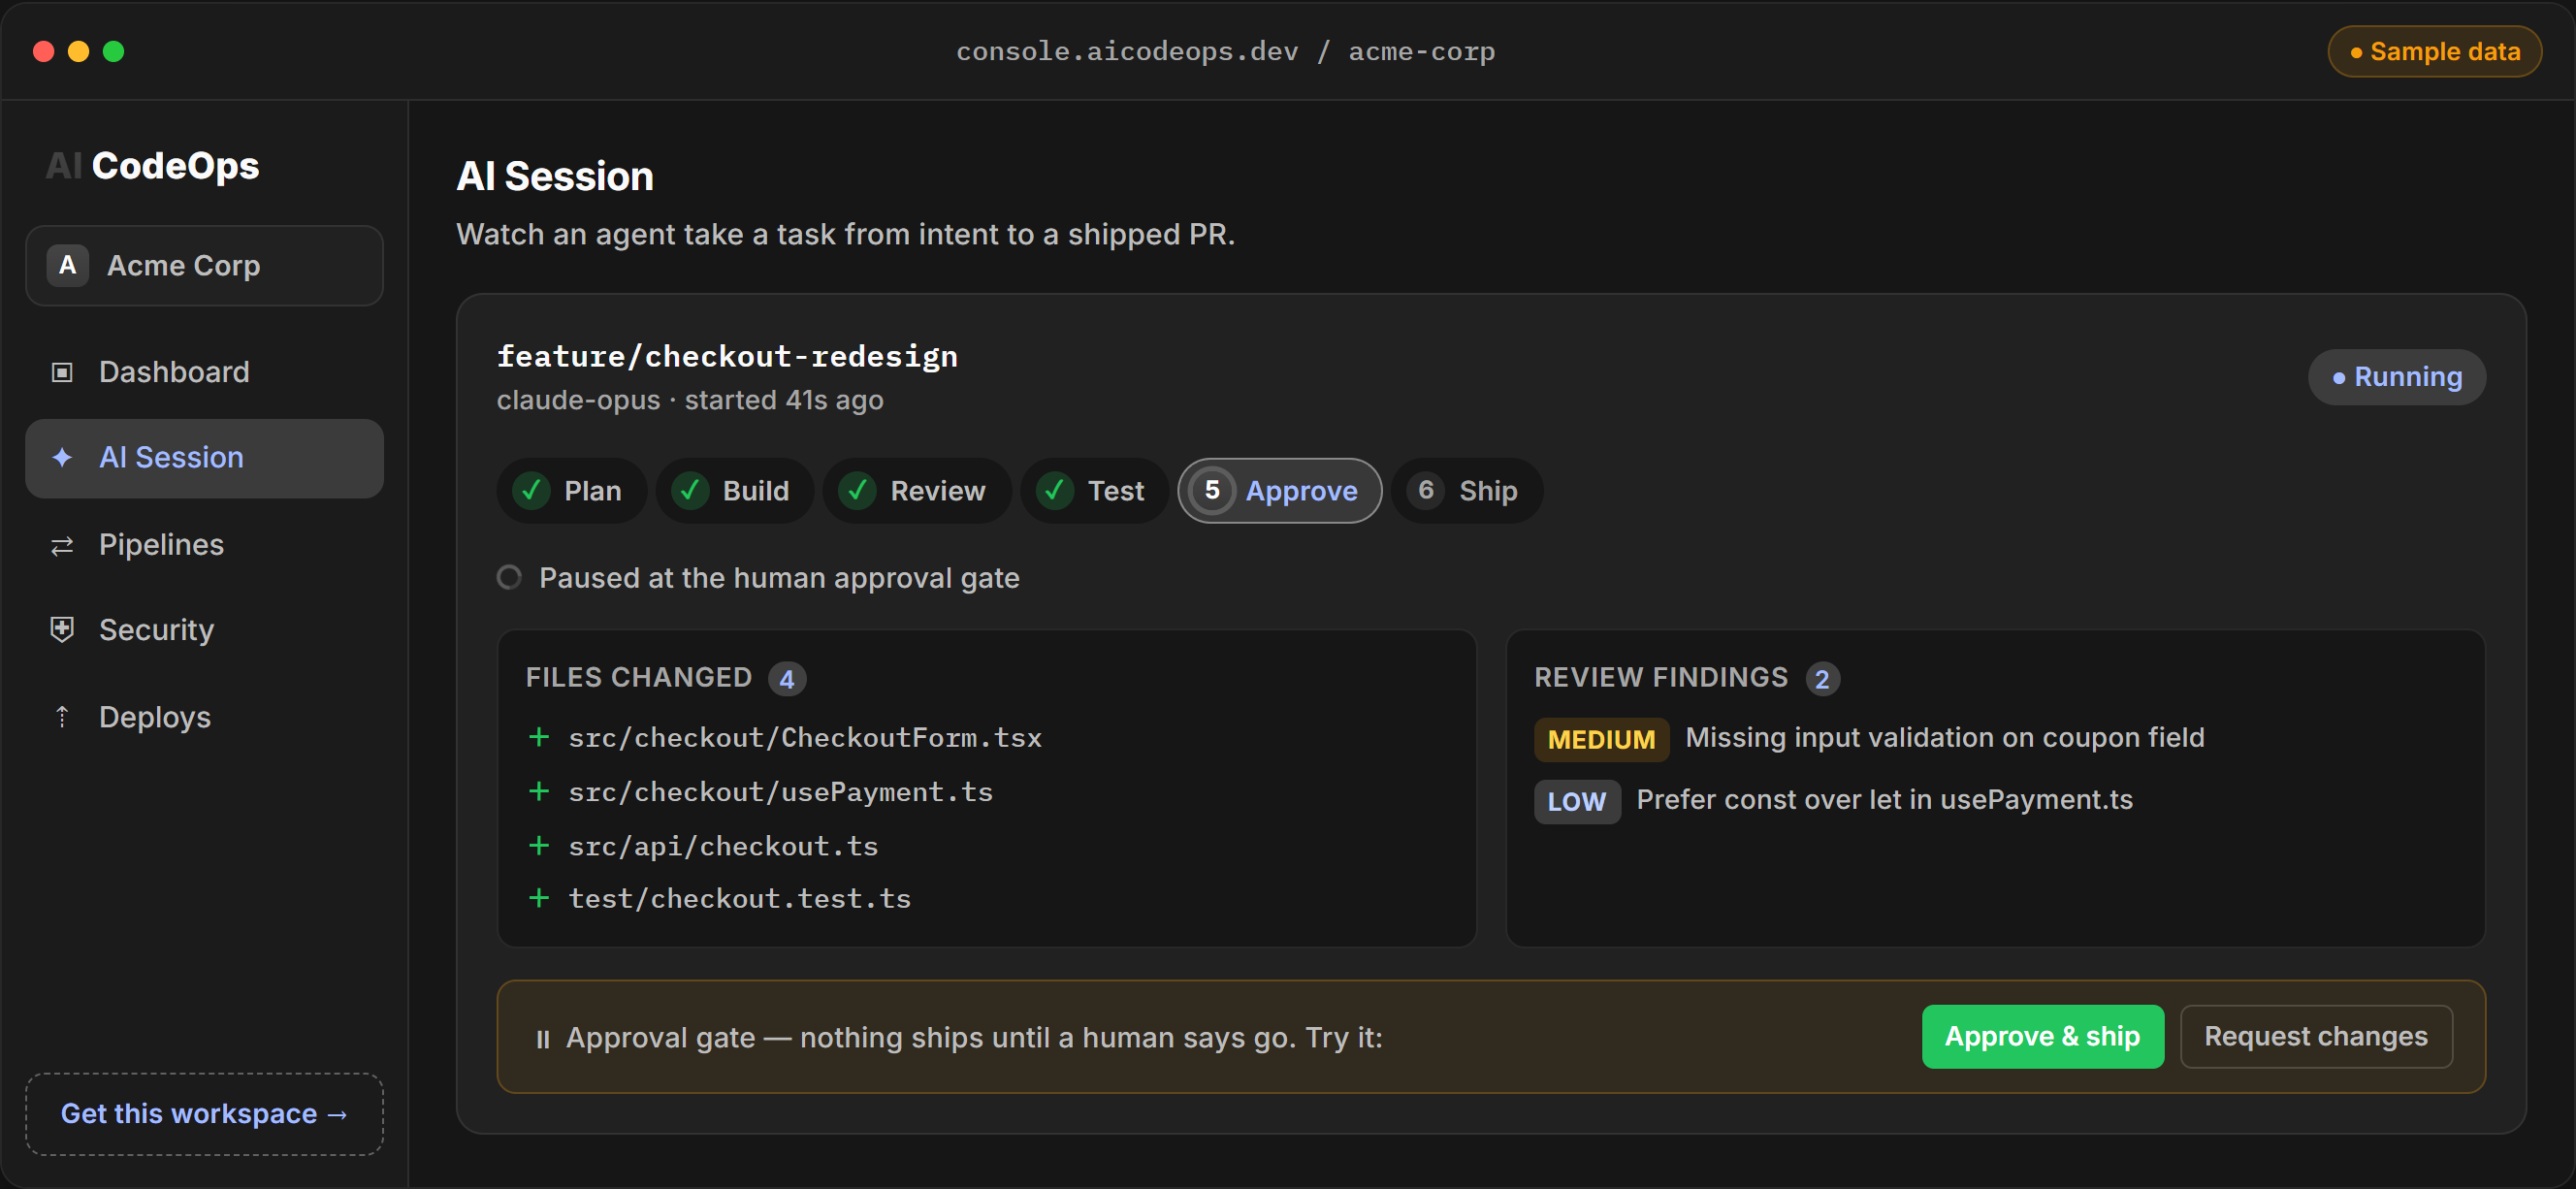
Etkileşimli demo, örnek veriler.
Gerçek diff'ten gelen bulgular
Değişikliği uygulayan adıma kadarki adımlar, kod henüz yokken çalışır. Ondan sonraki Review, Audit diff ve Test gibi adımlar kod yazılıp test edildikten sonra çalışır ve diff'i kaydedilen test sonucuyla birlikte okur. Parallel Review ve Release Readiness gibi uygulama adımı olmayan iş akışları tüm adımlarını kod geçişinden önce çalıştırır. Her durumda bulgu incelemesi en son çalışır ve diff'in kendisini okur. Bir JSON dizisiyle yanıt vermek zorundadır ve her öğe bir bulguya dönüşür:
[
  {
    "title": "Coupon code is passed to the pricing query without validation",
    "severity": "high",
    "category": "security",
    "description": "applyCoupon() forwards the raw request value to the discount lookup.",
    "recommendation": "Validate length and characters before the lookup and return 400 on a bad code.",
    "filePath": "src/api/checkout.ts"
  }
]
Önem derecesi critical, high, medium, low veya info olabilir. Kategori security, quality, performance, accessibility, compliance, dependency, documentation, test_coverage, reliability, cost, ux veya other değerlerinden biridir. Bir inceleme en fazla 12 bulgu kaydeder. Boş bir dizi, inceleyenin yanlış bir şey bulmadığı anlamına gelir.
Düzyazı veya ret gibi okunabilir bir dizi olmayan yanıt bir kez daha istenir. Yarıda kesilen bir yanıtın tamamladığı bulgular korunur. Hâlâ okunabilir bir şey yoksa bu, temiz bir inceleme sayılmaz: çalıştırma incelenmemiş olarak işaretlenir ve yeniden çalıştırılana kadar kapı değişikliği bekletir. İnceleme başarısız olursa veya ondan önce bütçe tükenirse de aynısı olur.
Bir bulgunun içeriği, incelemenin yazdığı hâliyle saklanır. Sonrasında yalnızca triyaj durumu değişir.
Triyaj
Bulgular oturumun sayfasında görünür. Güvenlik bulguları ayrıca Security sayfasında da görünür. Her birinin bir durumu vardır:
- Open, acknowledged veya in progress: hâlâ ele alınması gerekiyor. Önem derecesi yüksek veya kritik olduğunda bunlar engeller.
- Fixed, won't fix, false positive veya duplicate: ele alınmış. Bunlar asla engellemez.
Durumun değiştirilmesi, triyajı kimin yaptığını kaydeder. Her bulgu ve nihai durumu, değişikliğin imzalı kanıt paketine girer.
İlgili kalite kapıları
İnceleme, bir pull request açılmadan önce ve konsol bir pull request'i merge etmeden önce yeniden çalışan kalite kapısını besler. Kapı şu durumlarda değişikliği reddeder:
- bulgu incelemesi tamamlanmadıysa;
- yüksek veya kritik önem derecesindeki herhangi bir bulgu open, acknowledged veya in progress durumundaysa.
CI'ınız aynı kapıya bir pull request'i /api/release/check üzerinden sorabilir ve medium bulgularda da engellemek için blockingSeverity alanını medium olarak ayarlayabilir. Bu yanıttaki her engelleyici bulgu; önem derecesini, kategorisini, başlığını, dosyasını ve atfedildiği ajanı belirtir. İsteğin ve yanıtın tamamı kalite kapıları sayfasındadır.
Temiz bir inceleme tek başına yeterli değildir. Değişikliğin ayrıca test aşamasından geçen testlere ve bir insanın onayına ihtiyacı vardır. Çalışma alanında onay verebilecek başka biri varken oturumu başlatan kişi onay oyunu kullanamaz.
Ne değildir
Yapay zekâ incelemesi ikinci bir çift gözdür, insan inceleyicinin yerini tutmaz. Çalışan bir uygulamayı değil, diff'i ve görevi okur ve yalnızca AI CodeOps oturumları aracılığıyla yapılan değişikliklerde çalışır. Onu, AI CodeOps'un her değişiklik üzerinde bir sandbox içinde çalıştırdığı kendi testlerinizle birlikte kullanın.
Sık sorulan sorular
AI CodeOps repomdaki her pull request'i inceler mi?
Hayır. AI CodeOps oturumları aracılığıyla yapılan değişiklikleri inceler. İnsanların doğrudan GitHub'da veya başka bir platformda açtığı pull request'ler incelenmez; yine de CI'ınız bunları yayın kapısına sorabilir.
İnceleme ajanları paralel mi çalışır?
Hayır. Bir iş akışındaki adımlar birbiri ardına çalışır ve her ajan öncekilerin yazdıklarını görür. Parallel Review iş akışı adını, adımları aynı anda çalıştırmasından değil, aynı değişikliği birkaç inceleme açısından ele almasından alır.
Yapay zekâ incelemesi gerçek kod değişikliğini okur mu?
Evet. Uygulama adımını izleyen inceleme adımları, kod yazılıp test edildikten sonra çalışır ve onlara diff gösterilir. Ardından ayrı bir bulgu incelemesi aynı diff'i okur ve yapılandırılmış bulgular kaydeder. Bu inceleme tamamlanamazsa değişiklik bekletilir.
Hangi bulgular bir değişikliği engeller?
Hâlâ open, acknowledged veya in progress durumunda olan, yüksek (high) veya kritik (critical) önem derecesindeki bulgular. Onları fixed, won't fix, false positive veya duplicate olarak işaretlediğinizde engellemeyi bırakırlar. Kapıya yapılan bir CI çağrısı eşiği medium düzeyine indirebilir.
Yapay zekâ bir bulguyu benim yerime düzeltebilir mi?
Evet. Her bulguda, o bulguya yönelik yeni bir yapay zekâ çalıştırması başlatan bir Fix düğmesi vardır. Bu çalıştırmanın değişikliği aynı incelemeden ve kapıdan geçer.